Lab 6 - Bypassing Client-Side Encryption via Predictable Key Generation
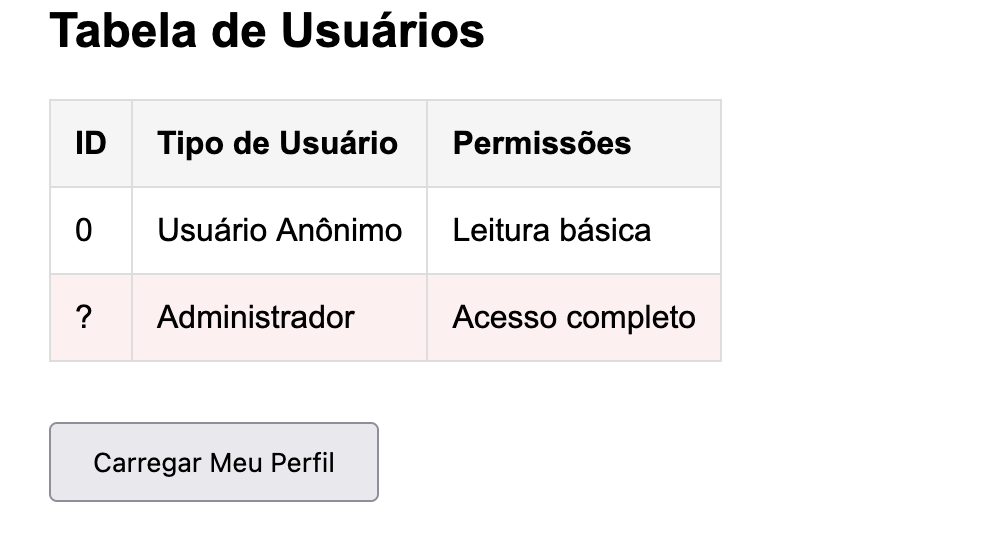
Ao acessar a aplicação, nos deparamos com uma interface limpa de gerenciamento de usuários. A tabela exibe claramente dois tipos de usuários:
- ID 0: Usuário Anônimo com permissões básicas de leitura
- ID ?: Administrador com acesso completo
A pergunta que surge é óbvia: como descobrir o ID do administrador e acessar suas credenciais?